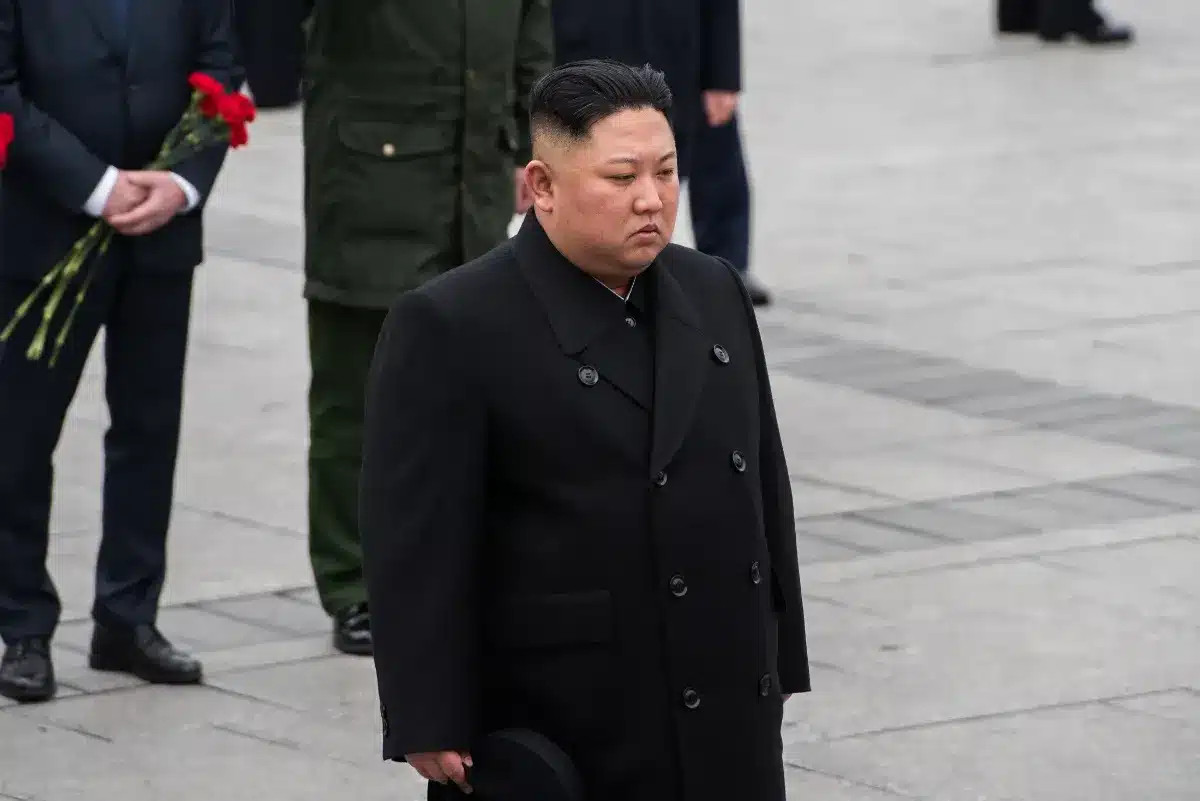
Le département du Trésor des États-Unis a communiqué, mercredi dernier, l’imposition de sanctions à l’encontre d’une dizaine de personnes ainsi qu’une entreprise, comprenant des ressortissants nord-coréens et russes, soupçonnés d’avoir extorqué des entreprises américaines. En collaboration avec l’Union européenne et l’Australie, ces mesures visent à perturber un réseau accusé d’« escroquer des entreprises américaines afin de générer des revenus » pour la Corée du Nord, rapporte TopTribune.
Les entités ciblées incluent une société nord-coréenne, huit ressortissants nord-coréens résidant en Russie, ainsi que deux citoyens russes. Ce réseau avait organisé une assistance informatique pour des entreprises américaines, exploitant des données volées afin de forcer les entreprises à payer pour leur récupération, une démarche qui aurait rapporté plusieurs millions de dollars.
D’après le Trésor, une partie significative des gains provient du gouvernement nord-coréen, qui les utilise pour financer ses programmes d’armement, y compris les missiles. Scott Bessent, le secrétaire au Trésor, a exprimé dans un communiqué son indignation face à un régime « qui continue de cibler et d’exploiter les entreprises américaines par des pratiques frauduleuses menées par ses agents informatiques à l’étranger, utilisant des données sensibles pour extorquer d’importants paiements ». Il a également affirmé que le Trésor se mobiliserait pleinement pour protéger les entreprises américaines contre ces menaces.
Concrètement, les sanctions impliquent le gel de tous les avoirs que détiennent directement ou indirectement les personnes et l’entreprise concernées aux États-Unis, ainsi qu’une interdiction d’utiliser le dollar dans leurs transactions. Cela signifie qu’aucune entreprise ou citoyen américain, ni aucun étranger avec des établissements aux États-Unis, ne pourra traiter avec eux sans risquer de subir des sanctions.
Une inculpation distincte vise 14 personnes
Deux semaines avant cette annonce, le ministère de la Justice américain avait déjà dévoilé, le 13 octobre 2026, une série d’actions contre un réseau présumé de financement occulte de la Corée du Nord, également lié à la fourniture de services d’assistance informatique à distance pour des entreprises américaines.
Une inculpation pour blanchiment d’argent et usurpation d’identité a ainsi été annoncée dans l’Ohio, visant 14 individus au total. Deux Américains ont été arrêtés, tandis que dix autres suspects sont basés en Chine et deux derniers demeurent non identifiés publiquement. Le ministère a rapporté que ces activités frauduleuses auraient généré près de 3 millions de dollars, présumément au profit d’entités sous sanctions internationales associées à la Corée du Nord.
Dans son communiqué, le ministère évoque les « tentatives du régime nord-coréen de se financer grâce à des services d’assistance informatique destinés aux entreprises américaines ».
Cette affaire a précédé, à la fin septembre 2026, une opération menée par le FBI au Texas : plus de quarante habitations soupçonnées d’abriter des usines de cryptomonnaies ont été perquisitionnées, entraînant la saisie de près de 187 appareils informatiques, notamment des ordinateurs, claviers et souris.
Un précédent judiciaire a été établi, en avril, lorsque deux Américains ont été condamnés à des peines de prison pour avoir établi ce type d’infrastructures, permettant à des individus à l’étranger, en particulier en Corée du Nord, de s’y connecter à distance en usurpant l’identité d’informaticiens basés aux États-Unis.